Accueil » cybersécurité

cybersécurité

gestionnaire de mots de passe

Pourquoi les entreprises doivent investir dans un gestionnaire de mots de passe performant

La cybersécurité commence par les mots de passe À l’heure où les cyberattaques se multiplient, la sécurité informatique est devenue un enjeu majeur pour toutes les entreprises, des petites structures aux grandes organisations. Pourtant, une faille souvent sous-estimée se trouve au cœur de leur quotidien : la gestion des mots de passe. Entre les comptes
Pourquoi les entreprises doivent investir dans un gestionnaire de mots de passe performant Lire la suite »

Républicains

Le site des Républicains piraté : un appel à manifester affiché à la veille du 17 octobre

Le site officiel des Républicains, republicains.fr, a été piraté ce vendredi 16 octobre 2026 au matin. Les auteurs de cette intrusion ont affiché un appel à rejoindre les mobilisations prévues ce samedi 17 octobre, avant que le site ne devienne inaccessible. À lire également : Primaire de la gauche : la plateforme de vote victime

Le site des Républicains piraté : un appel à manifester affiché à la veille du 17 octobre Lire la suite »

travailler bali

Travailler depuis une plage à Bali sur le serveur du bureau : Utopie ou réalité technique ?

L’image fait rêver : un ordinateur portable ouvert face aux vagues de l’océan Indien, un jus de fruit frais sur la table, et un accès fluide aux dossiers de l’entreprise situés à 12 000 kilomètres de là. Pendant longtemps, cette vision relevait du cliché publicitaire ou du parcours du combattant pour les services informatiques. Entre

Travailler depuis une plage à Bali sur le serveur du bureau : Utopie ou réalité technique ? Lire la suite »

Gouindr

Gouindr : ce site de rencontres pour femmes lesbiennes avait une faille qui permettait d’accéder à localisation des utilisatrices

Lancé ce 10 octobre, le site de rencontres pour femmes lesbiennes Gouindr, librement inspiré de son équivalent pour hommes gays Grindr, est en maintenance. Et pour cause : un internaute a trouvé une faille lui permettant d’accéder à la géolicalisation des utilisatrices. À lire également : Fuite de données chez Quick : les données du

Gouindr : ce site de rencontres pour femmes lesbiennes avait une faille qui permettait d’accéder à localisation des utilisatrices Lire la suite »

quick

Fuite de données chez Quick : les données du programme de fidélité sont dans la nature

Quick a détecté un accès non autorisé à son programme de fidélité Qlub Quick. La chaîne de restauration rapide a prévenu les membres de ce programme par mail ce vendredi 9 octobre. Parmi les données qui ont fuité, on trouve les noms, coordonnées et informations liées aux cartes de fidélité. À lire également : Primaire

Fuite de données chez Quick : les données du programme de fidélité sont dans la nature Lire la suite »

Primaire de la gauche

Primaire de la gauche : la plateforme de vote victime d’une cyberattaque alors que le scrutin vient d’ouvrir

La plateforme de vote de la primaire de la gauche sociale-démocrate a été visée par une cyberattaque vendredi 9 octobre, dès l’ouverture du scrutin à 8 heures. Selon la commission d’organisation, l’attaque a gêné la connexion de certains électeurs, mais n’a pas interrompu le vote et n’a pas compromis l’intégrité des suffrages enregistrés. Une attaque

Primaire de la gauche : la plateforme de vote victime d’une cyberattaque alors que le scrutin vient d’ouvrir Lire la suite »

asos

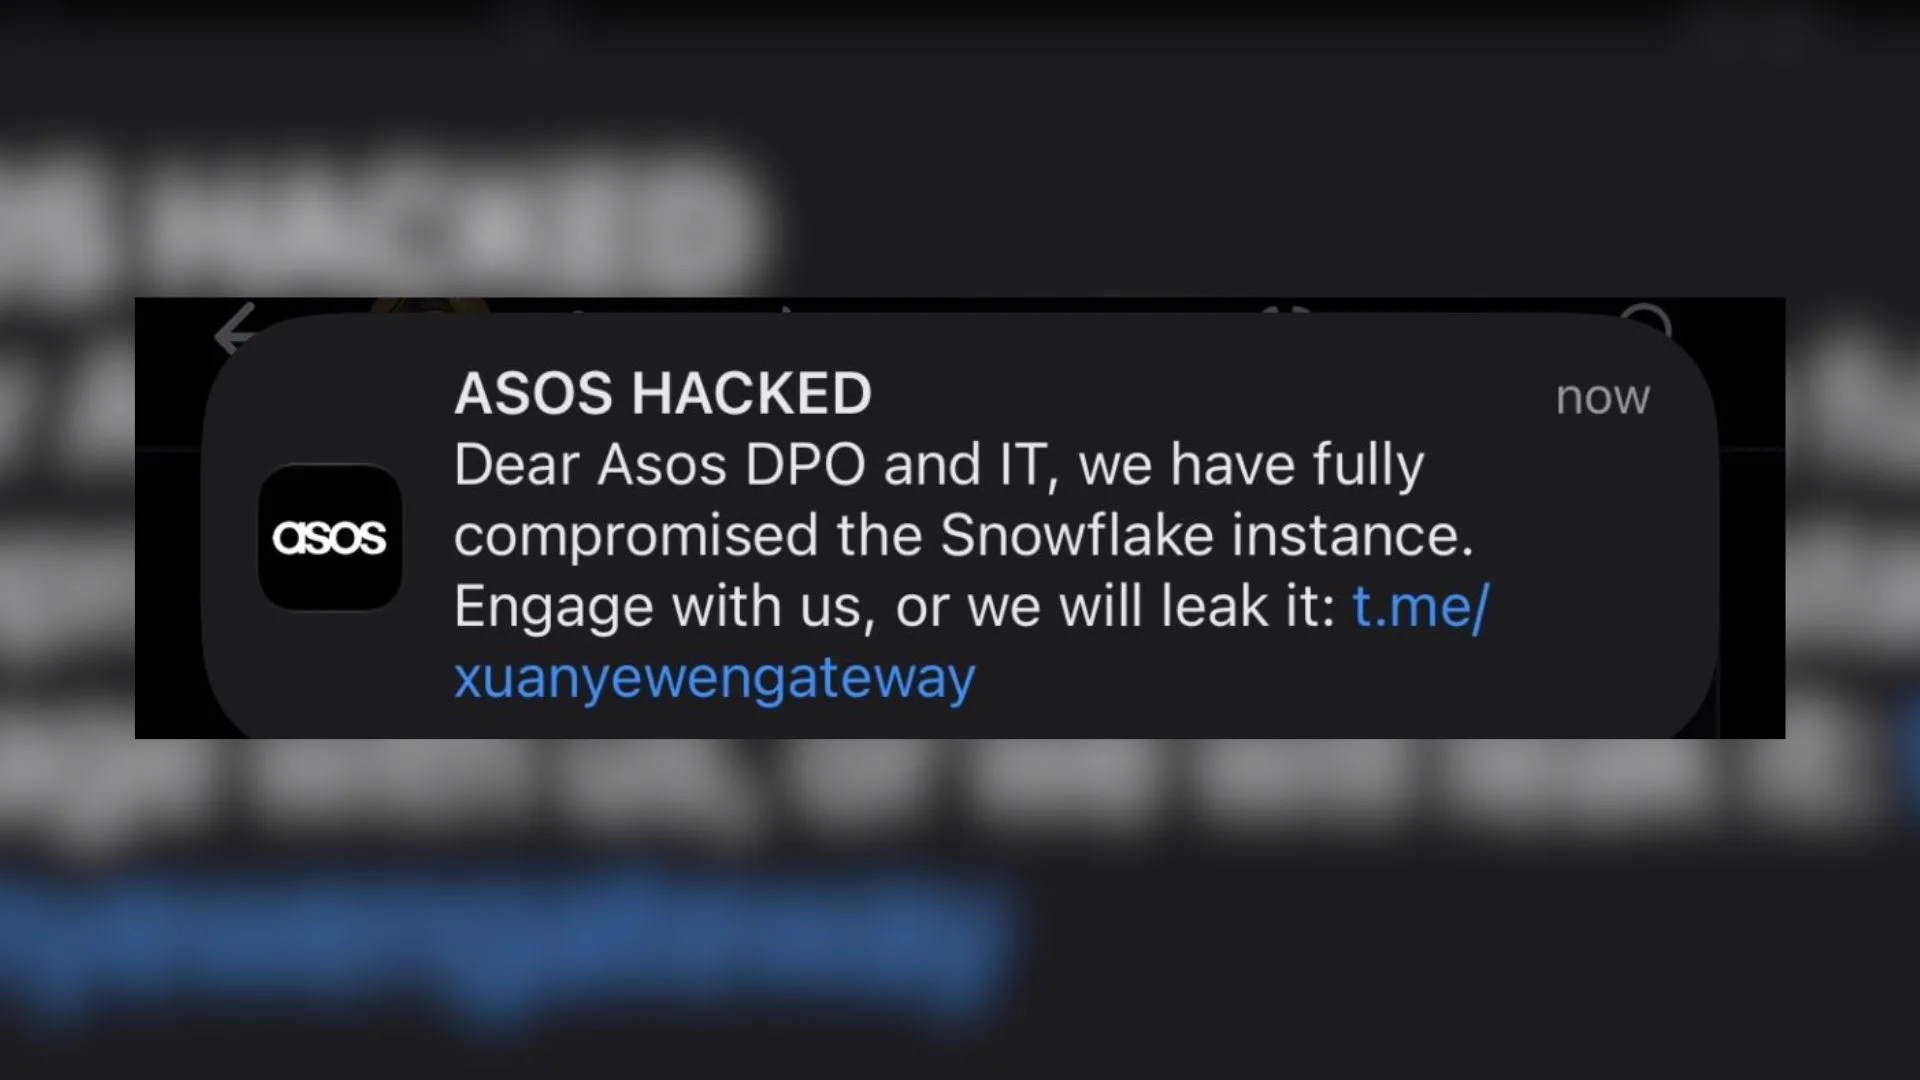
Asos piraté : ne cliquez pas sur cette notification

Des centaines de milliers d’utilisateurs de l’application Asos auraient reçu une notification sur leur smartphone. Elle ne provient pas de la boutique en ligne, mais de pirates appartenant apparemment au « Xuanye Group ». Nous vous déconseillons de cliquer sur le lien contenu dans cette notification. L’application Asos compromise Comme des milliers d’utilisateurs répartis dans

Asos piraté : ne cliquez pas sur cette notification Lire la suite »

carrefour

Carrefour : les données de clients piratées chez un prestataire

Certains clients de Carrefour ont été informés début septembre 2026 qu’un incident de sécurité chez un prestataire avait exposé leurs coordonnées. Les données concernées sont les noms, prénoms, adresses e-mail et numéros de téléphone. Heureusement, aucun mot de passe ni aucune donnée bancaire n’ont été compris, rapporte le site Cyberattaque. À lire également : «

Carrefour : les données de clients piratées chez un prestataire Lire la suite »

cyber resilience act

Cyber Resilience Act : le signalement des failles devient obligatoire dès le 11 septembre 2026

Dès ce 11 septembre 2026, le Cyber Resilience Act impose aux fabricants d’objets connectés de signaler toute faille activement exploitée sous 24 heures. Cette première échéance du règlement européen marque un tournant pour la maison connectée, un secteur où la confiance des consommateurs reste fragile. Nuki, spécialiste autrichien de la serrure connectée, en profite pour

Cyber Resilience Act : le signalement des failles devient obligatoire dès le 11 septembre 2026 Lire la suite »

erreurs antivirus PC

Antivirus gratuit pour PC : 4 erreurs qui peuvent réduire votre protection

Installer un antivirus sur son PC est assez banal. Le choix est plus compliqué au moment de décider entre une version gratuite et un abonnement payant. Les deux peuvent protéger un ordinateur contre les logiciels malveillants, même s’ils ne proposent pas toujours les mêmes outils. Certaines mauvaises habitudes peuvent aussi rendre un bon antivirus beaucoup

Antivirus gratuit pour PC : 4 erreurs qui peuvent réduire votre protection Lire la suite »

Défiler vers le haut