
Lancé ce 10 octobre, le site de rencontres pour femmes lesbiennes Gouindr, librement inspiré de son équivalent pour hommes gays Grindr, est en maintenance. Et pour cause : un internaute a trouvé une faille lui permettant d’accéder à la géolicalisation des utilisatrices.
À lire également : Fuite de données chez Quick : les données du programme de fidélité sont dans la nature
Gouindr : ce site de rencontres pour femmes lesbiennes serait « vibe codé »
Gouindr est apparu sur Internet ce 10 octobre comme le montre le premier tweet de l’application. La promesse : « la première app de rencontre par et pour les lesbiennes basé sur la spontanéité. Ici, pas besoin de mentionner sa ville, les distances sont affichées en temps réel ». En d’autres termes, un équivalent de Grindr, mais pour les femmes lesbiennes.
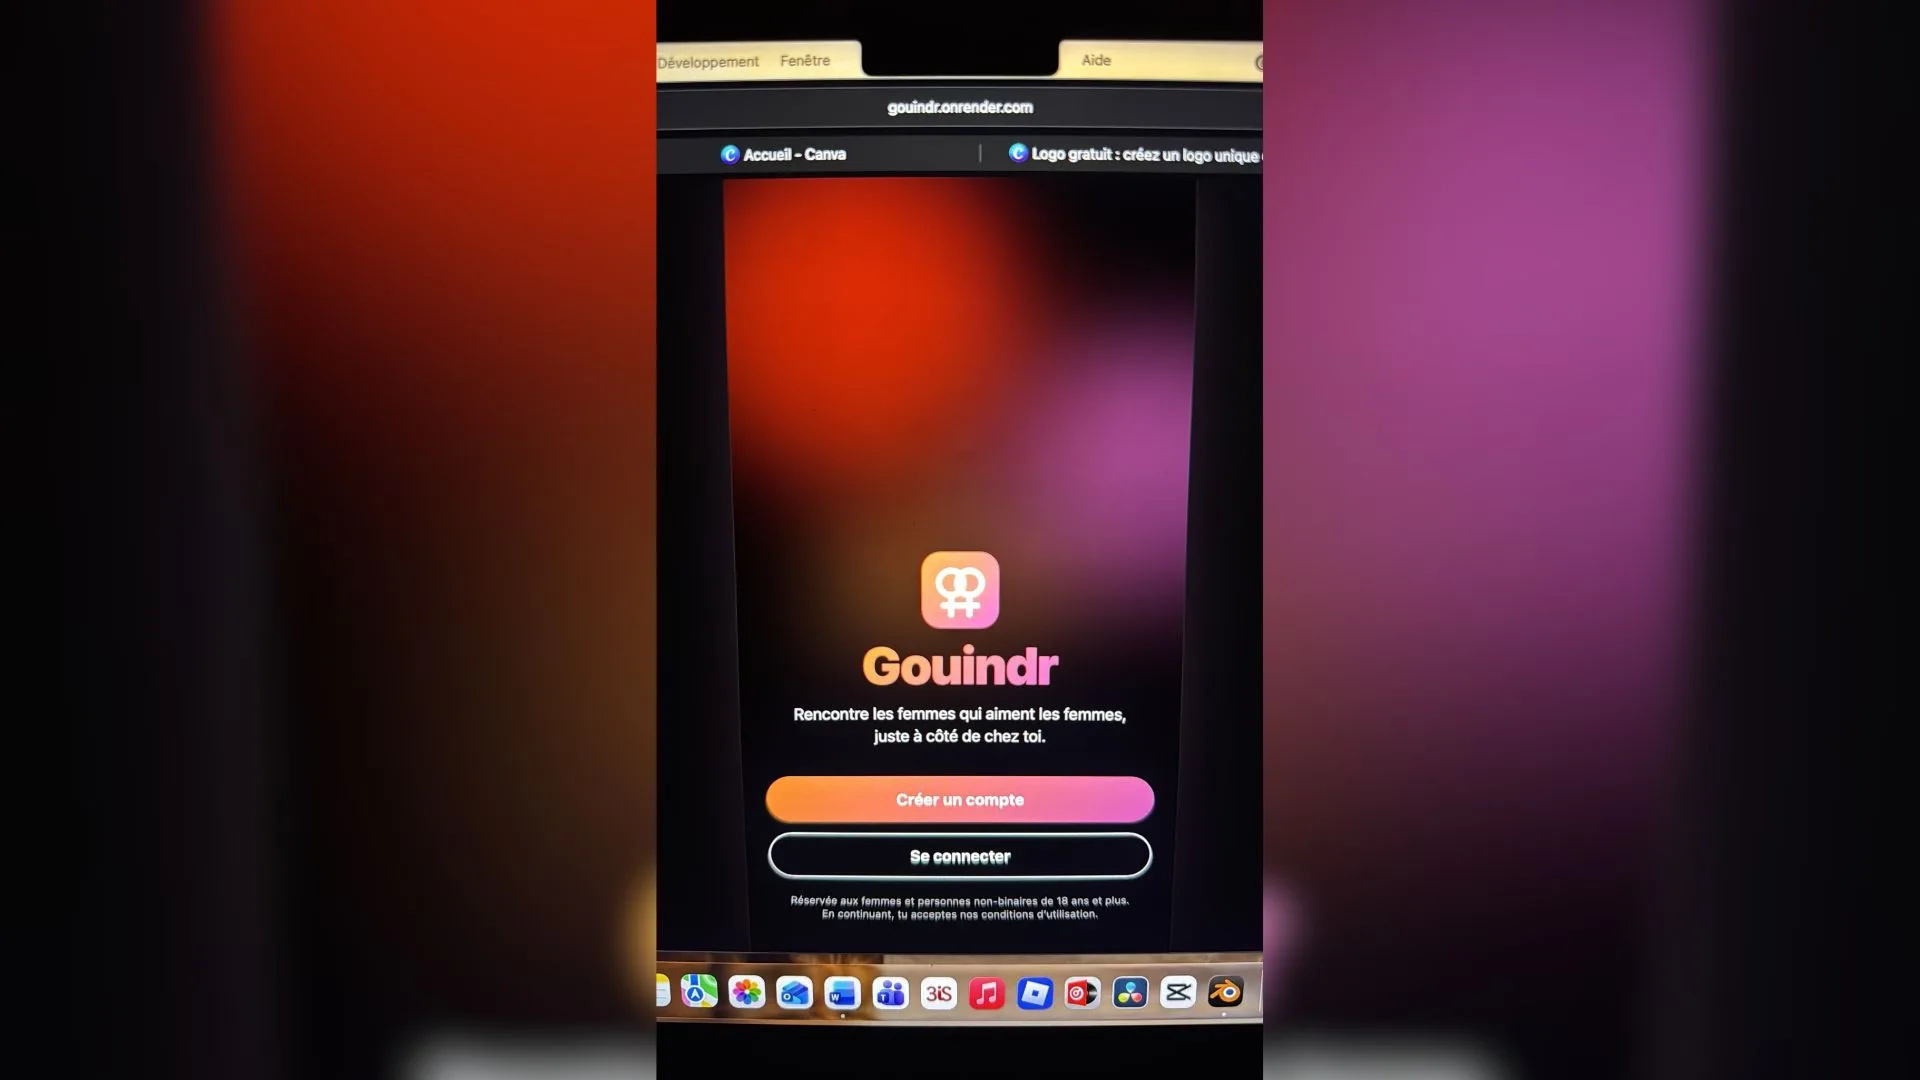
Il n’en fallait pas moins pour que le site fasse déjà parler de lui : le débat sur les femmes transgenres est ressorti sur X sous le tweet d’une internaute faisant la promotion de Gouindr. Certains accusent le logo du site d’exclure les femmes transgenres, d’autres ne veulent pas que ces dernières puissent s’inscrire dessus. Néanmoins, le vrai débat autour de ce site de rencontre concerne la sécurité de ses utilisatrices.
On pouvait voir la géolicalisation des utilisatrices
C’est un internaute du pseudonyme d’oevico qui a repéré une faille de sécurité importante, comme il l’a rapporté sur X également. Dans le code HTML de chaque page d’utilisatrice, on pouvait accéder à la position « au mètre près » de toutes les utilisatrices ayant activé la fonction de géolocalisation. Y compris si ces dernières avaient activé les paramètres permettant de masquer la distance, ou de ne pas apparaître dans les résultats (le mode « incognito » qu’on trouve sur d’autres applications de rencontre). Pire encore : selon oevico, il était possible de voir si elles se trouvaient toujours à l’emplacement indiqué.
oevico a expliqué son choix de divulguer cette faille en public : « je suis pas allé creuser pour trouver une vraie faille de sécurité. Le dernier des imbéciles peut voir ces données en appuyant sur F12 ». Il ajoute, comme beaucoup d’autres internautes, que ce site a été développé avec de l’intelligence artificielle, alors qu’il y avait un manque de compétences en développement informatique. D’autant plus que l’on parle de femmes, qui plus est LGBT, qui sont plus visées par des violences ou des menaces.
Alors que Gouindr était en version de test pour le moment, le site a été mis en maintenance. Désormais sur l’adresse, on peut lire : « Site en maintenant parce que des hommes ne savent pas s’occuper de leurs affaires. » On ignore si les utilisatrices ont été prévenues par les développeuses du site qu’une faille de sécurité concernant leurs données personnelles avait été identifiée comme le prévoit l’article 33 du RGPD. Enfin, oevico indique que la développeuse le menacerait de porter plainte s’il ne supprimait pas ses publications à propos de Gouindr.