
Quick a détecté un accès non autorisé à son programme de fidélité Qlub Quick. La chaîne de restauration rapide a prévenu les membres de ce programme par mail ce vendredi 9 octobre. Parmi les données qui ont fuité, on trouve les noms, coordonnées et informations liées aux cartes de fidélité.
À lire également : Primaire de la gauche : la plateforme de vote victime d’une cyberattaque alors que le scrutin vient d’ouvrir
Que s’est-il passé chez Quick ?
Quick a informé les membres de son programme de fidélité le 9 octobre 2026 qu’un accès non autorisé avait été détecté sur Qlub Quick, utilisé notamment dans l’application de l’enseigne. Le programme a été temporairement suspendu, puis réactivé après les premières vérifications, selon les informations rapportées par FrenchBreaches et Fuites Infos.
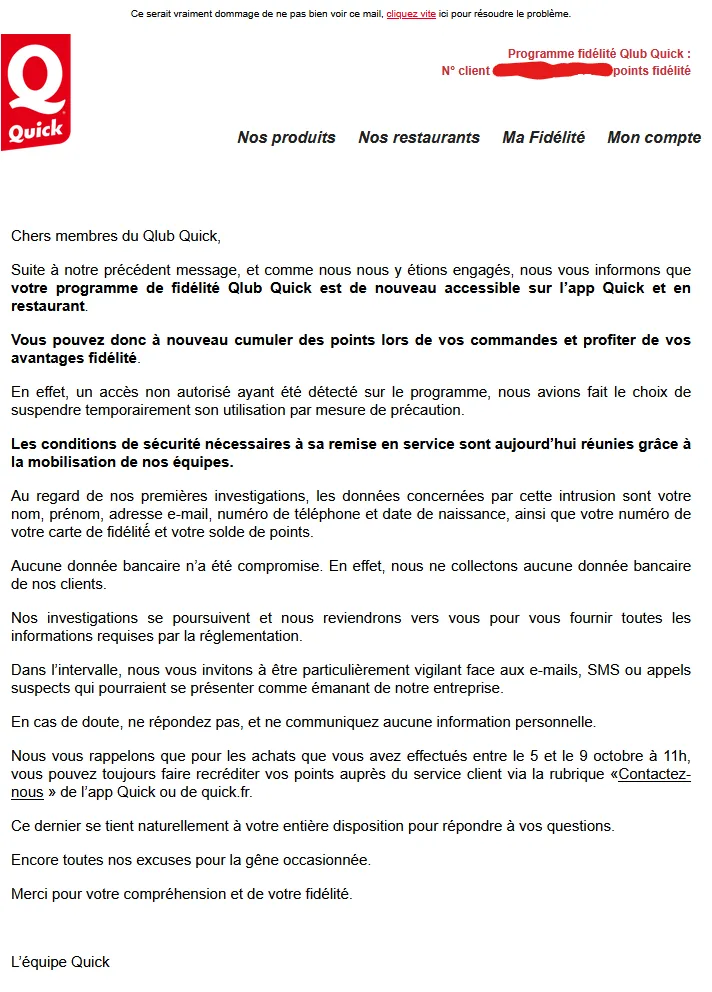
Dans le message adressé aux adhérents, Quick confirme qu’une intrusion a entraîné une fuite de données. L’enseigne poursuit ses investigations et a indiqué que les données bancaires des clients n’étaient pas concernés. Cependant, les données exposées comprennent les noms et prénoms, les adresses e-mail et les numéros de téléphone des membres de Qlub Quick. Sont également mentionnées le numéro de carte ou le solde de points.
Que faire si l’on est membre du Qlub Quick ?
Comme d’habitude, la CNIL recommande de se méfier des e-mails et SMS inattendus qui reprennent des informations personnelles. Ne cliquez pas sur leurs liens, n’ouvrez pas les pièces jointes et ne transmettez jamais de mot de passe, de code de validation ou de coordonnées bancaires en réponse à une sollicitation. Pour vous connecter sur Quick, saisissez vous-même l’adresse dans votre navigateur, ou passez par l’application.
Concernant les mots de passe, ils ne sont a priori pas partie de cette fuite de données. Mais cette actualité permet aussi de passer de nouveau un message : évitez d’utiliser le même mot de passe sur plusieurs services. Et lorsque c’est possible activez l’authentification à deux facteurs.